Пост релиз Как защитить бизнес на отечественном ПО: в Екатеринбурге прошёл «День информационной безопасности»
|
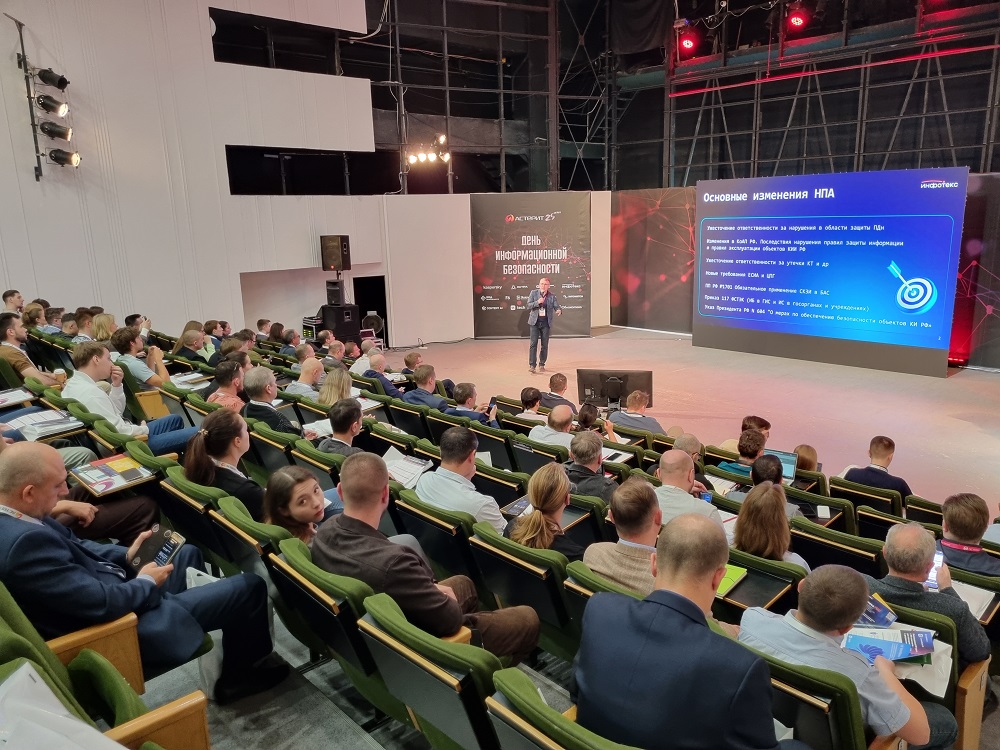
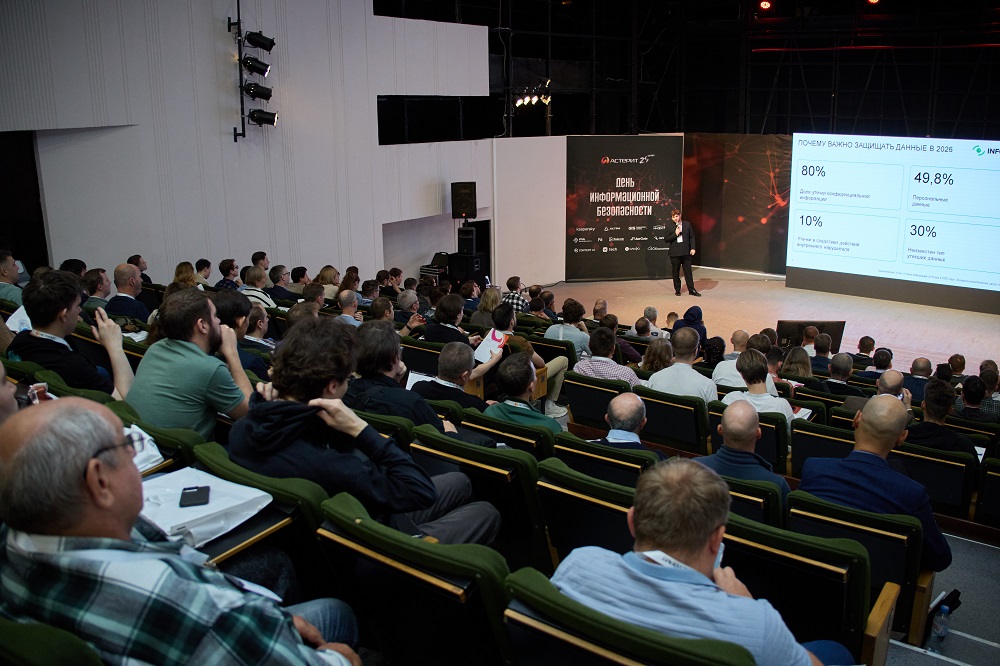
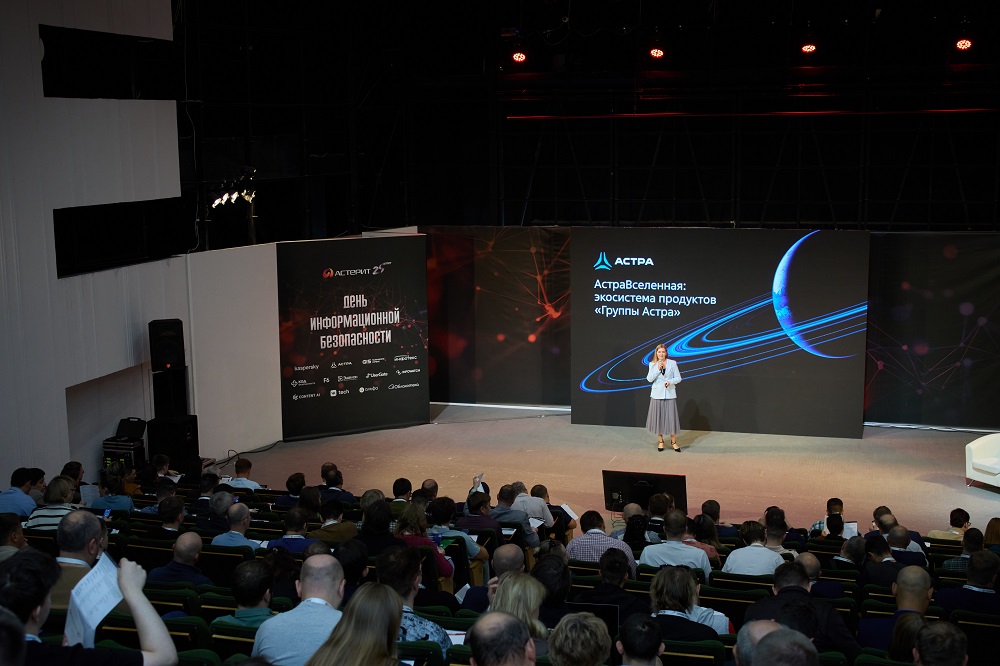
Главный нерв конференции — регуляторика. Программа была выстроена так, что лейтмотивом через все выступления прошла тема соответствия новым требованиям. Представители Управления ФСТЭК России по УрФО дали комментарии по актуальным вопросам защиты информации, а Управление Роскомнадзора по УрФО разобрало типовые ошибки операторов персональных данных — этот блок вызвал наибольшее количество вопросов из зала.
|
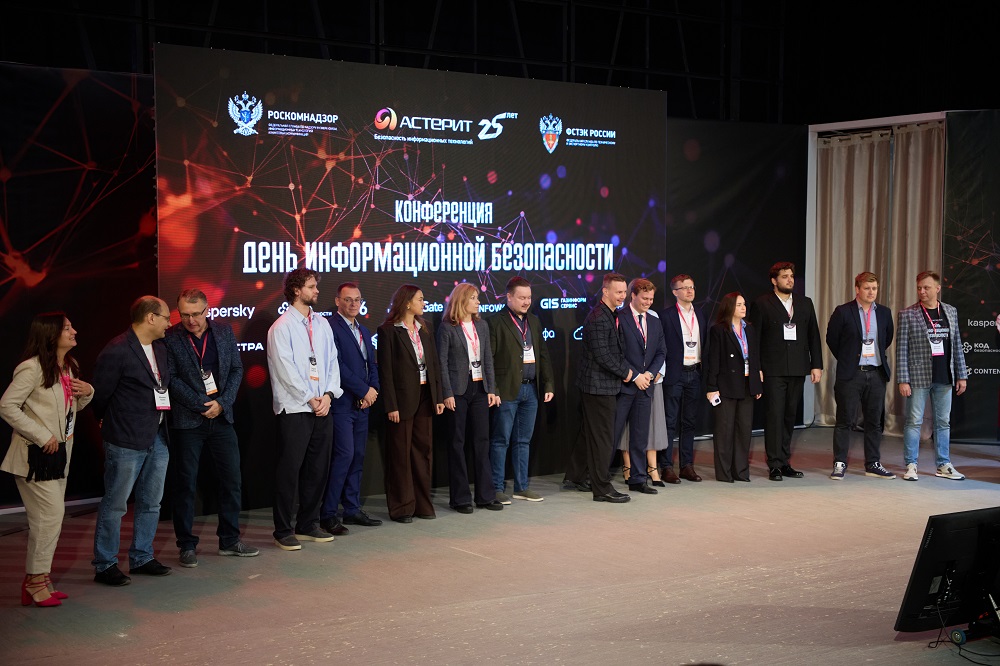 |
Компания «Астерит» открыла и закрыла деловую часть: специалисты компании представили независимое исследование рисков утечек в российских организациях, а также выступили с докладом «Пентесты глазами атакующего: 7 историй о том, как маленькая слабость становится большим инцидентом», наглядно продемонстрировав, как незначительные уязвимости приводят к масштабным компрометациям. Между этими точками уместился весь спектр практических вопросов — от защиты АРМ-систем до построения импортонезависимой инфраструктуры.
 |
«Мы видим колоссальный запрос со стороны бизнеса на практические знания. Сегодня недостаточно просто купить лицензии — необходимо выстраивать процессы защиты в соответствии с новыми реалиями и требованиями ФСТЭК. Наша конференция — это возможность за один день получить консультацию от разработчиков и регуляторов, что особенно ценно для специалистов из регионов», — отметили организаторы. |
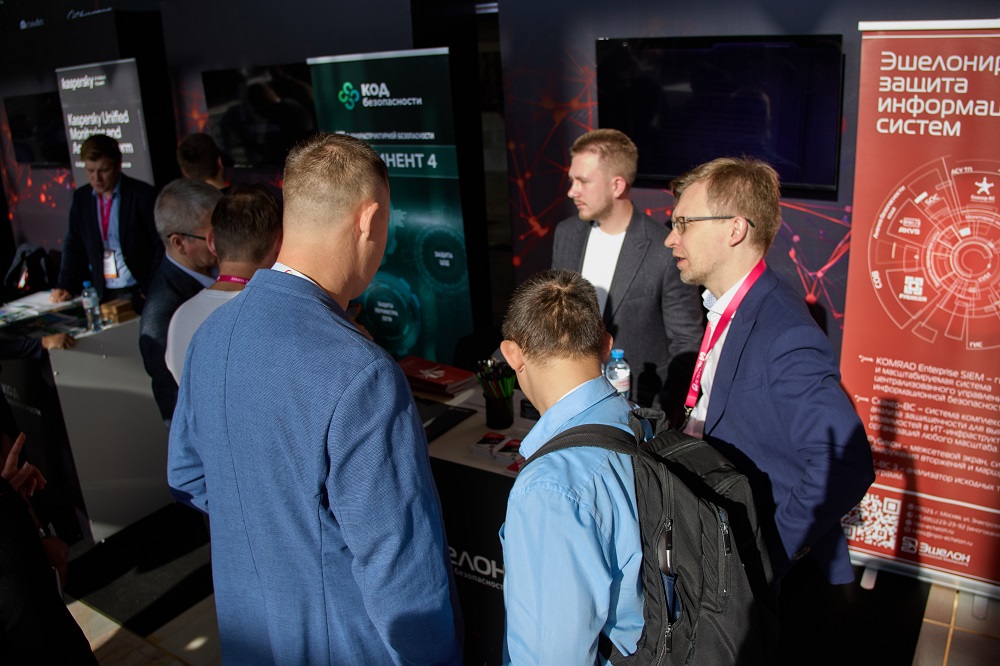
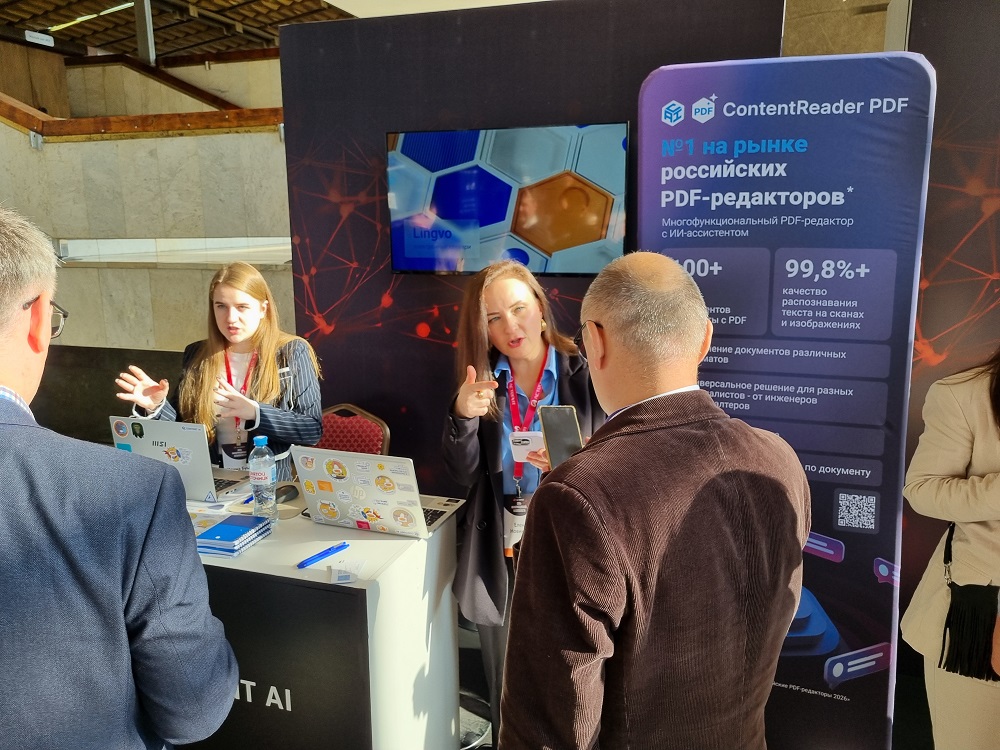
Технологические партнёры конференции — «Лаборатория Касперского», Группа «Астра», UserGate, «ИнфоТеКС», «Код Безопасности», «Газинформсервис», «ИнфоВотч», «VK Tech», «НПЦ «КСБ» (экосистема Альфа) и «Контент АИ» — выступили с общей повесткой: как закрыть разрыв между требованиями регуляторов и реальными возможностями инфраструктуры.
| Речь шла о защите конечных точек и управлении уязвимостями, о построении доверенной среды на отечественном стеке, о контроле сетевых периметров и совместной работы сотрудников. Отдельный пласт — защита прикладного уровня: критических бизнес-систем, документооборота, корпоративных коммуникаций. Вендоры говорили не о замене одного продукта другим, а о выстраивании сквозной архитектуры, где мониторинг, реагирование и соответствие законодательству работают как единый процесс. Общий посыл: импортозамещение перестало быть самоцелью — на первый план выходит управляемость и предсказуемость защиты в новых условиях. |
 |
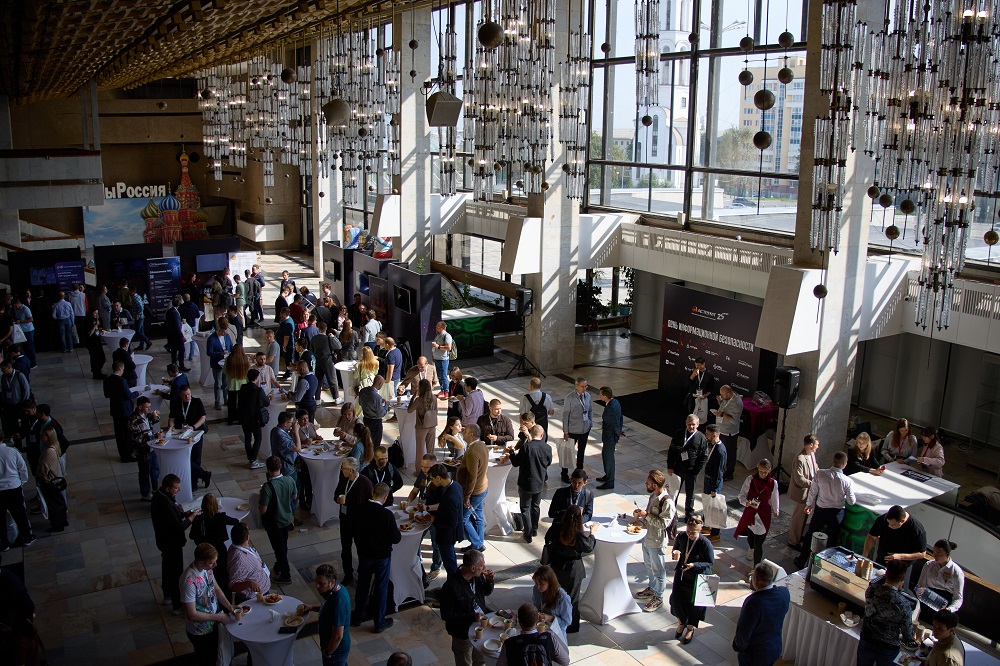
Конференция в Екатеринбурге подтвердила: региональное ИБ-сообщество переходит от обсуждения угроз к выстраиванию конкретных процессов. И площадка, где разработчики, регуляторы и заказчики говорят на одном языке, становится для этого всё более востребованной.
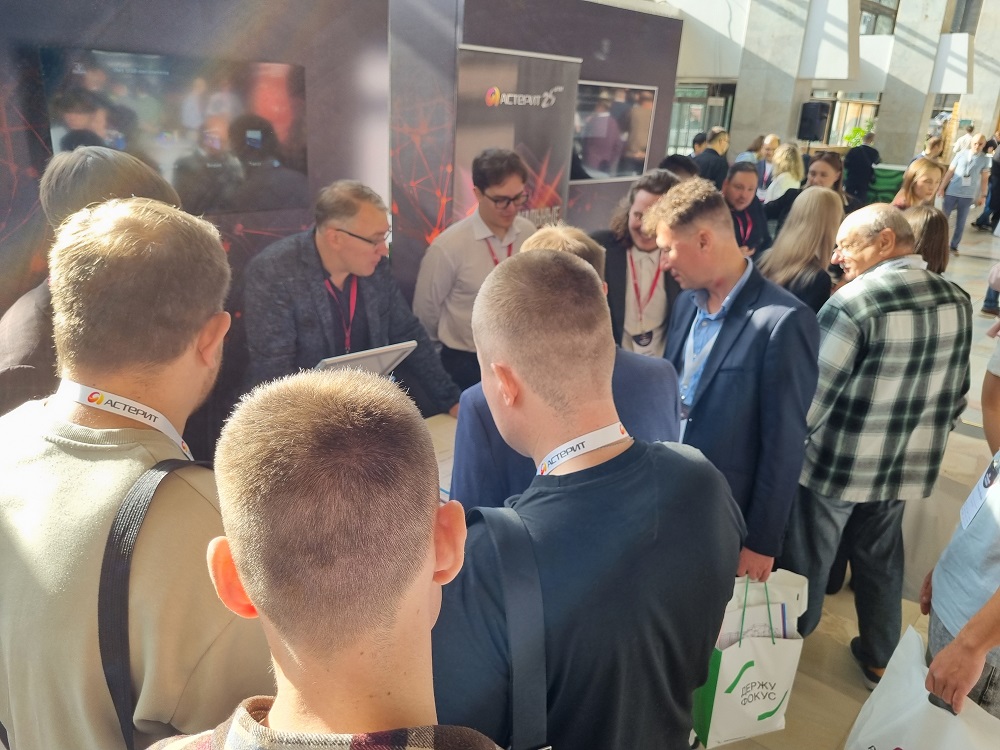 |
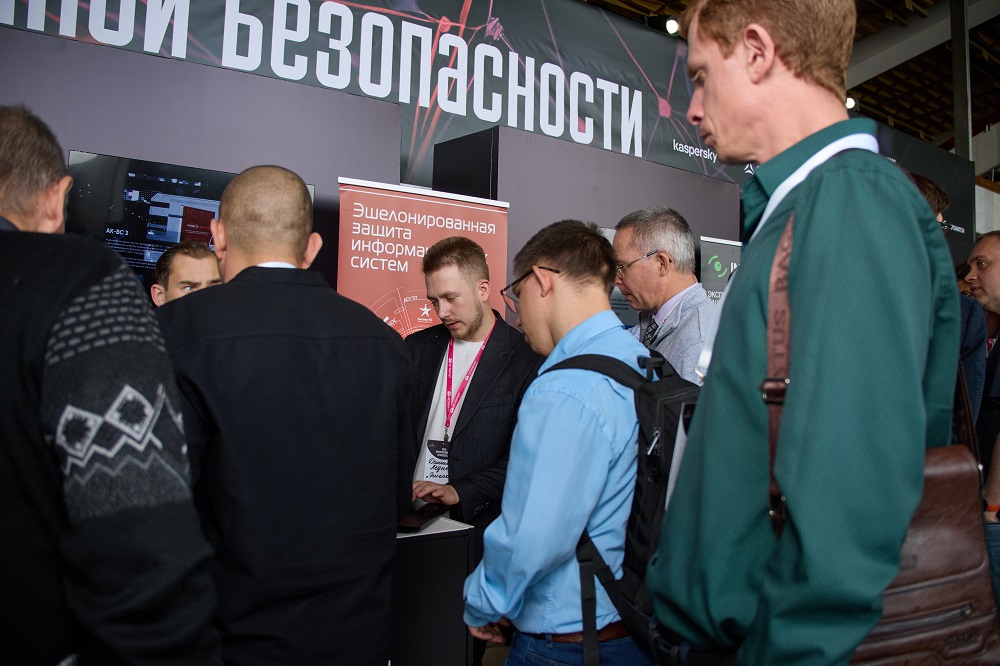
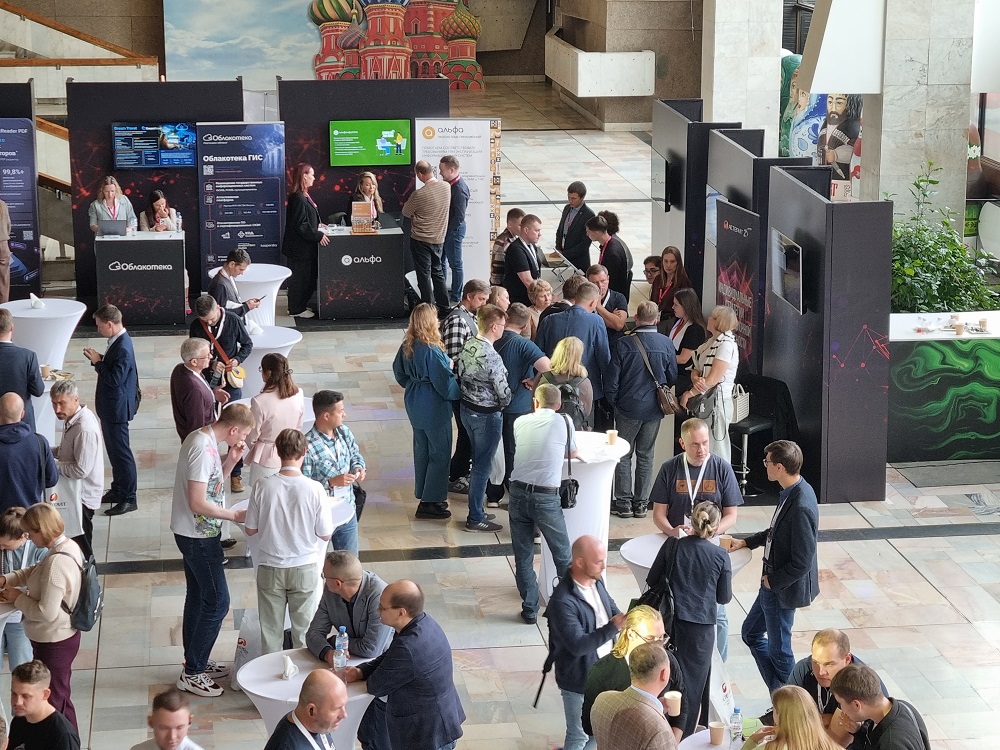
«Очень полезная конференция. Особенно ценным для нас стал блок по требованиям Приказа №117 ФСТЭК и разбор кейсов по защите от XDR-атак. Мы получили не только теоретическую базу, но и конкретные алгоритмы действий, которые можно внедрить уже завтра. Живое общение с экспертами на демо-стендах позволило закрыть ряд технических вопросов по нашему проекту», — поделился впечатлениями один из участников, ИТ-директор промышленного предприятия Екатеринбурга. |
 |
 |
 |
 |
 |
 |